2026年10月16日、ノーコードWebサイト制作サービス「STUDIO(Studio)」が、第三者による不正アクセスを受け、利用者の情報が外部に流出した可能性があると発表しました。
STUDIOは、プログラミングの知識がなくてもホームページを制作・運用できる便利なサービスです。
しかし、今回のニュースを見て、
「自分のホームページは大丈夫だろうか?」
「STUDIOのようなサービスを使い続けても問題ない?」
「WordPressの方が安全なの?」
と不安に感じた方もいるのではないでしょうか。
今回の事案は、STUDIOだけの問題として片付けられるものではありません。
ホームページを外部サービスに任せることのメリットとリスク、そして日頃の運用管理の重要性について考えるきっかけになります。
この記事では、STUDIOの公式発表をもとに今回の不正アクセスの概要を整理し、ホームページ運営者が知っておきたいポイントを解説します。
※本記事は2026年10月17日時点の情報をもとに作成しています。調査状況によって内容が更新される可能性があります。
1. STUDIOで発生した不正アクセスとは?
2026年10月16日、STUDIOを運営するStudio株式会社は、利用しているクラウド環境に第三者による不正アクセスがあったことを公表しました。
公式発表によると、STUDIOの一部機能の脆弱性が悪用され、クラウド環境内のデータを外部から取得できる状態になっていたとのことです。
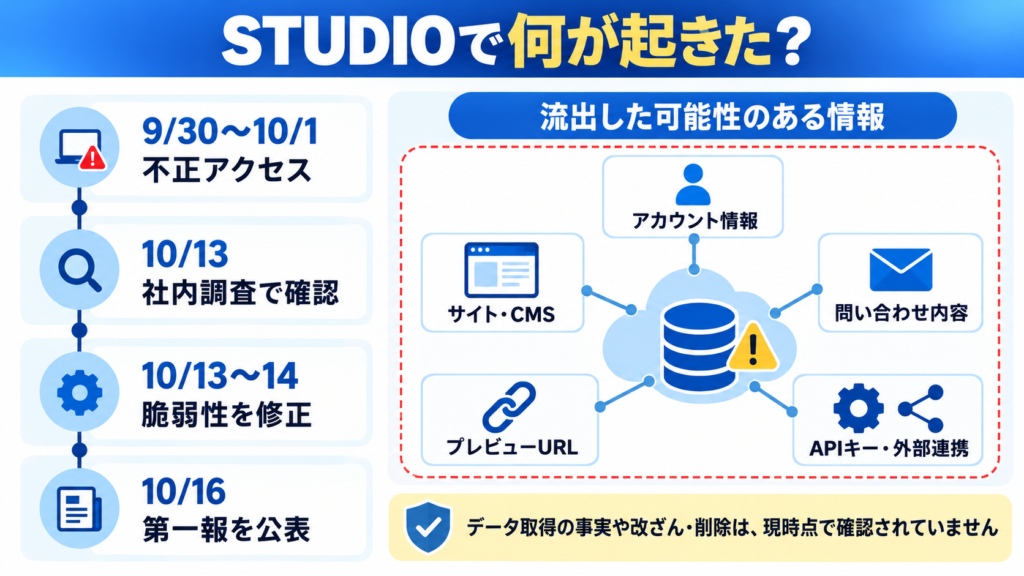
現時点で公表されている経緯は次のとおりです。
- 9月30日〜10月1日: 第三者による不正アクセスを確認
- 10月13日: 社内調査で不正アクセスを確認
- 10月13日〜14日: 脆弱性の修正と不正アクセス経路の遮断を完了
- 10月16日: 公式サイトで第一報を公表
重要なのは、実際に第三者がデータを取得した事実は、現時点では確認されていないという点です。
ただし、外部からデータを取得できる状態にあったため、STUDIOは情報が取得されたものとみなして対応を進めています。
また、公式発表では、データの改ざんや削除は確認されていないと説明されています。
流出した可能性のある情報
STUDIOの発表によると、登録されているすべての利用者について、以下の情報が流出した可能性があります。
- アカウント情報(ユーザー名、メールアドレス、ハッシュ化されたパスワードなど)
- WebサイトのデザインやCMSの内容
- 問い合わせフォームに送信された内容
- 公開前ページのプレビューURL
- API連携に利用するキーやトークン
- パスワード保護ページの認証情報
- Googleスプレッドシート連携などの設定情報
特に注意したいのが、問い合わせフォームの情報です。
フォームの内容によっては、氏名やメールアドレス、電話番号、問い合わせ内容など、サイトを訪れたお客様の個人情報が含まれている可能性があります。
つまり、影響を受ける可能性があるのはSTUDIOの利用者だけではありません。
STUDIOで制作されたホームページから問い合わせを行った人の情報も、対象となる可能性があります。
なお、対象件数や二次被害の有無については、引き続き調査が行われています。
2. STUDIO利用者が今すぐ確認したいこと
今回の発表を受け、STUDIOは利用者に対していくつかの対応を呼びかけています。
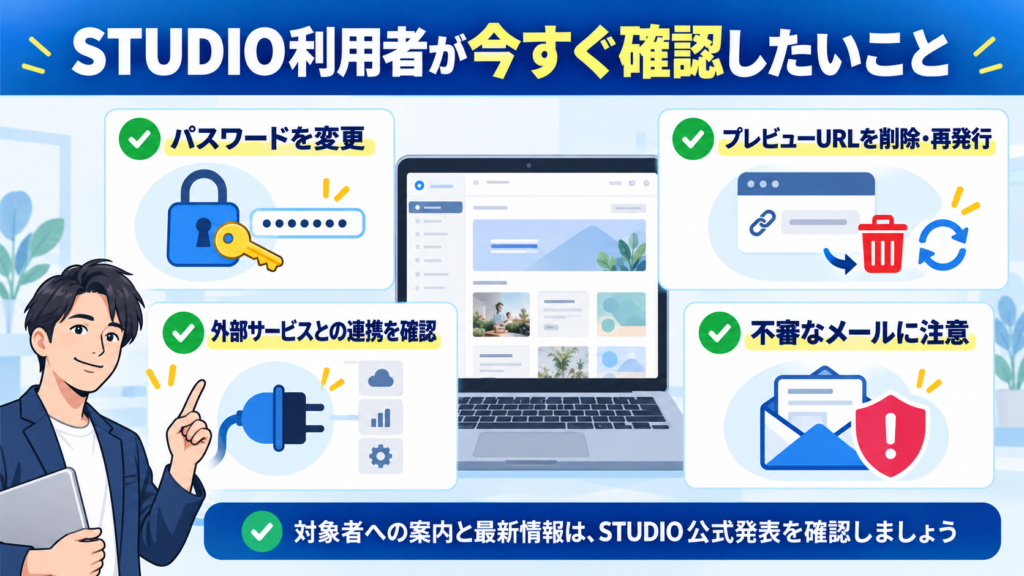
① パスワードを変更する
メールアドレスとパスワードでSTUDIOにログインしている場合は、パスワードの変更が求められています。
また、他のサービスでも同じパスワードを使っている場合は、そちらも変更しましょう。
GoogleログインやFacebookログインのみを利用し、STUDIOのパスワードを設定していない場合は、STUDIOのパスワード変更は不要と案内されています。
② 公開前ページのプレビューURLを削除する
STUDIOのライブプレビュー機能を利用している場合は、発行済みURLの削除が求められています。
引き続きプレビューを共有する必要がある場合は、削除後に新しいURLを発行しましょう。
③ 外部サービスとの連携を確認する
API連携やGoogleスプレッドシート連携、Webhookなどを利用している場合は、認証情報の変更や連携解除などが必要になる場合があります。
対象となる利用者には個別にメールで案内されているため、内容を確認してください。
④ 不審なメールに注意する
情報流出の可能性がある場合、便乗したフィッシングメールにも注意が必要です。
STUDIOを装ったメールが届いても、安易にリンクを開いたり、パスワードを入力したりしないようにしましょう。
詳細な対応方法は、必ずSTUDIOの公式発表を確認してください。
3. 今回の件から考える「プラットフォーム依存」のリスク
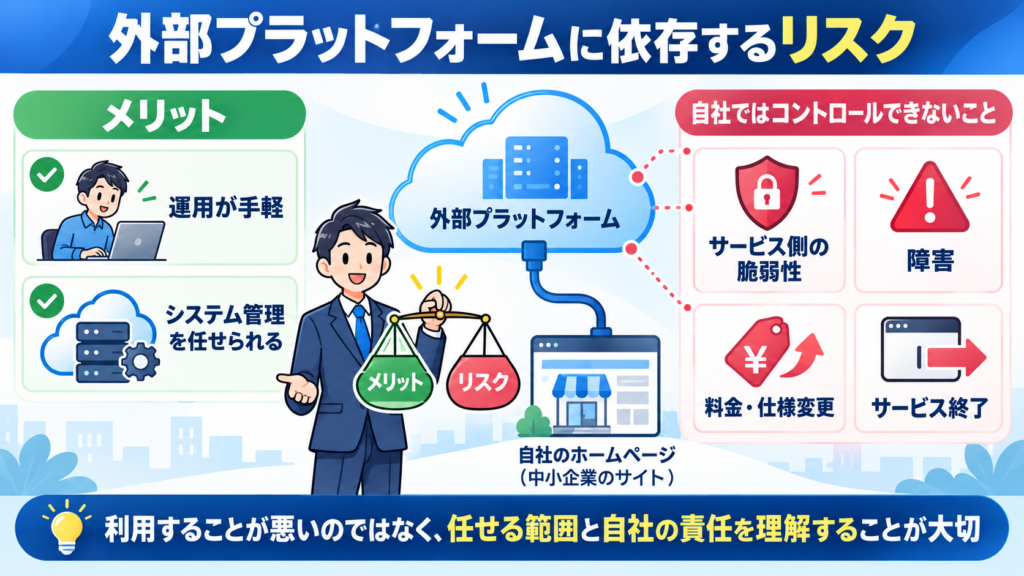
今回のニュースで考えたいのが、ホームページを外部サービスに依存することのリスクです。
STUDIOのようなクラウド型のWebサイト制作サービスでは、サーバーやシステムの管理をサービス提供会社が担っています。
利用者はサーバーの構築やシステムの更新を自分で行う必要がなく、ホームページの制作や更新に集中できます。
これは大きなメリットです。
一方で、サービス側のシステムに問題が発生した場合、利用者自身では対応できない部分があります。
例えば、サービス提供会社のシステムに脆弱性が見つかっても、利用者が直接修正することはできません。
対応は基本的にサービス提供会社に任せることになります。
また、サービスの仕様変更や料金改定、障害、サービス終了などの影響を受ける可能性もあります。
外部サービスを利用すること自体が悪いわけではない
ここで誤解してほしくないのは、外部サービスを利用すること自体が危険というわけではないことです。
専門的な知識がなくてもWebサイトを運用できることや、システム管理を専門の事業者に任せられることは、大きなメリットです。
自社で管理するよりも、専門のサービスに任せた方が適切に管理できる場合もあります。
大切なのは、どこまでをサービス提供会社に任せていて、どこからが自社の責任なのかを理解しておくことです。
4. WordPressなら安全なの?
今回のニュースを見て、「STUDIOよりWordPressの方が安全なのでは?」と考える方もいるかもしれません。
しかし、WordPressだから安全というわけではありません。
WordPressにもセキュリティ上のリスクがあります。
例えば、次のようなケースです。
- WordPress本体の更新を放置している
- 古いプラグインを使い続けている
- 推測されやすいパスワードを設定している
- 不要な管理者アカウントが残っている
- バックアップを取得していない
こうした状態では、不正アクセスやサイト改ざんなどのリスクが高まります。
実際、WordPressの脆弱性を悪用した攻撃も発生しています。
STUDIOとWordPressの違い
両者の大きな違いは、システムの管理方法です。
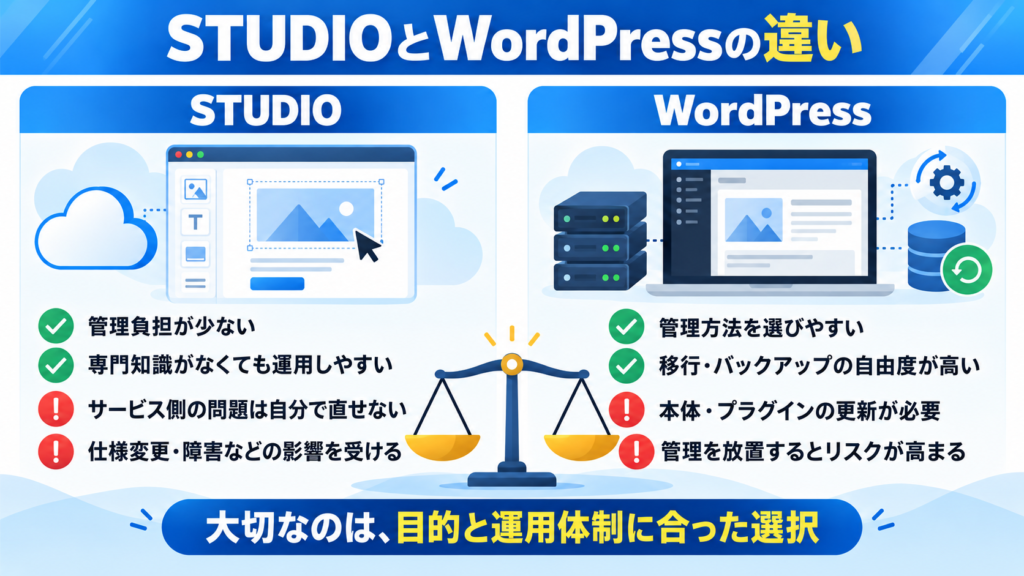
サーバーやシステムの管理をサービス提供会社に任せるため、利用者側の管理負担が比較的小さくなります。
ただし、サービス側の障害やセキュリティ上の問題には、自分で対応できない部分があります。
自社でサーバーやシステムの管理方法を選択できます。
バックアップやデータの移行、カスタマイズなどの自由度も比較的高く、必要に応じて管理会社を変更することもできます。
その一方で、WordPress本体やプラグインの更新など、継続的な管理が必要です。
つまり、どちらにもメリットとデメリットがあります。
管理を任せられる手軽さを重視するのか、管理方法やデータの自由度を重視するのか。
自社の目的や運用体制に合わせて選ぶことが重要です。
5. 本当に重要なのは「ホームページの運用体制」
今回の事案から考えたいのは、ホームページをどのツールで制作するかだけではありません。
ホームページを公開した後、どのように管理していくかということです。
例えば、次のようなことを把握できているでしょうか。
- ホームページの管理者は誰なのか
- システムの更新は誰が行っているのか
- バックアップは取得されているのか
- 不正アクセスが発生した場合、誰に連絡するのか
- 問い合わせフォームの個人情報はどこに保存されているのか
- サイトを別のサービスに移行することはできるのか
ホームページは、制作して公開すれば終わりではありません。
企業や店舗にとって、ホームページはお客様との大切な接点です。
問い合わせフォームを設置していれば、個人情報を扱う場所にもなります。
そのため、デザインや集客だけでなく、セキュリティや管理体制についても考える必要があります。
セキュリティ対策をしてもリスクはゼロにならない
もちろん、適切に運用していても、不正アクセスのリスクを完全になくすことはできません。
今回のSTUDIOの事案も、利用者自身の更新不足によって発生したものではなく、サービス側の一部機能の脆弱性が悪用されたと発表されています。
重要なのは、問題が発生しないことを保証するのではなく、リスクを減らし、万が一の際に適切に対応できる状態をつくることです。
6. ホームページ運営者が見直したい5つのポイント
今回のニュースをきっかけに、自社のホームページについて次の5つを確認してみましょう。
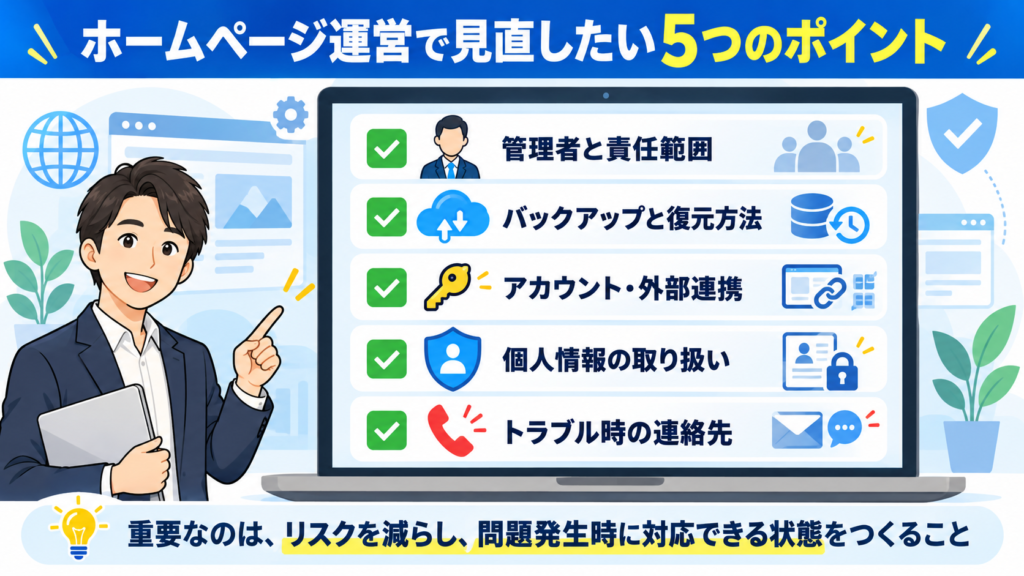
① 管理者と責任範囲を明確にする
ホームページを誰が管理しているのか確認しましょう。
制作会社に依頼している場合は、公開後の保守やセキュリティ対応が契約に含まれているかも重要です。
② バックアップを確認する
万が一の障害や改ざんに備えて、バックアップの有無と復元方法を確認しましょう。
バックアップがあっても、復元できなければ意味がありません。
また、サービスによってはデータの書き出しや移行に制限があるため、その点も確認しておきたいところです。
③ アカウントや外部連携を見直す
不要な管理者アカウントや、現在使っていない外部サービスとの連携が残っていないか確認しましょう。
利用していない機能や権限を整理することも、リスクを減らすための取り組みです。
④ 個人情報の取り扱いを確認する
問い合わせフォームや予約フォームで、どのような情報を取得しているか把握しましょう。
必要以上の個人情報を取得していないか、取得した情報をどこに保存しているかも確認しておくと安心です。
⑤ トラブル発生時の連絡先を決めておく
サイトが表示されなくなったり、不正アクセスの疑いが生じたりした際に、誰へ連絡すればよいのかを明確にしておきましょう。
いざというときに対応できる体制を整えておくことが大切です。
7. まとめ|ホームページは「作った後」の管理も重要
今回のSTUDIOの不正アクセスは、ホームページを運用するすべての事業者にとって、考えるきっかけになるニュースです。
STUDIOのようなクラウド型サービスには、手軽にホームページを制作・運用できるメリットがあります。
一方で、サービス提供会社に管理を任せる以上、自社ではコントロールできない部分もあります。
また、WordPressのように自社で管理方法を選べる仕組みでも、更新やバックアップを怠ればセキュリティリスクは高まります。
つまり、重要なのは「STUDIOかWordPressか」という二択ではありません。
自社のホームページがどのような仕組みで動いていて、誰が管理し、問題が発生したときにどう対応するのか。
そこまで考えておくことが大切です。
ホームページは、作って終わりではなく、事業とともに育てていくものです。
今回のニュースをきっかけに、自社のホームページの運用体制を一度見直してみてはいかがでしょうか。
ホームページの管理・運用でお困りの方へ
「ホームページを作ったまま放置している」
「WordPressの更新やバックアップができていない」
「今のホームページの管理体制を見直したい」
そんな方は、お気軽にご相談ください。
G-worksでは、WordPressを活用したホームページ制作から、公開後の更新・バックアップ・運用保守までサポートしています。
ホームページの状況や目的に合わせて、無理のない運用方法をご提案します。